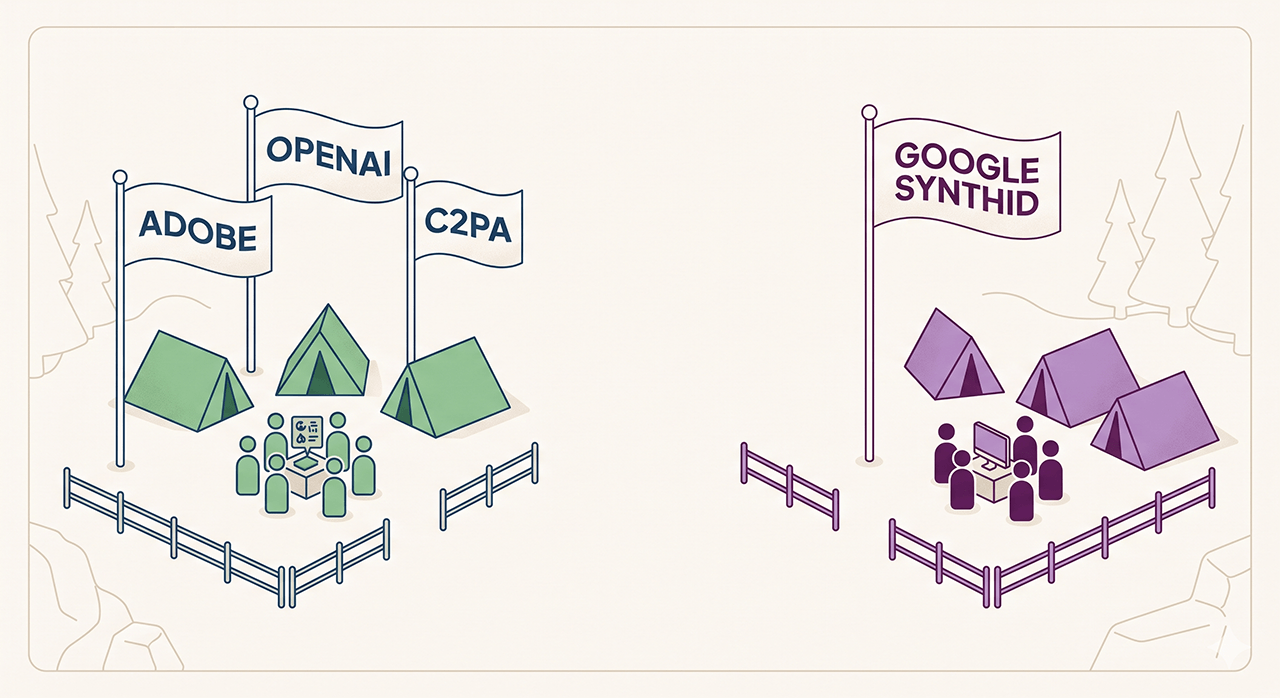
在 AI 生成圖像爆發初期,科技巨頭們基於不同的商業基因與技術優勢,選擇了全然不同的圖片防偽機制。例如 Adobe(數位憑證派)、OpenAI(輕量元數據派)及 Google(底層像素派)。但隨著生成式 AI 走入大眾市場,這堵數位防偽牆很快就被開源社群與學術界找到了致命突破口。事實上,數位浮水印與防偽技術目前正面臨著如同當年遊戲 DRM(防拷貝系統)一樣的「貓抓老鼠」攻防戰。
一、起初:各自為政的三大陣營
- Adobe(數位憑證派): 作為專業工具老大哥,極力推動 C2PA 標準。不破壞圖片像素,而是像「電子產銷履歷」一樣,用密碼學簽章記錄圖片是誰做的、經過哪些 Photoshop 功能修改,旨在幫人類創作者自證清白。
- OpenAI(輕量元數據派): 早期主要依賴在 DALL-E 3 生成的圖片元數據(Metadata)中寫入 C2PA 資訊,走輕量、透明的防偽路線。
- Google(底層像素派): 為了守護搜尋引擎與內容生態的公信力,由 DeepMind 研發出 SynthID 技術。它不依賴 C2PA 的檔案外殼,而是將隱形水印直接刻進像素的「頻率特徵」中,並搭配右下角可見的四角 “Star” 標記進行視覺示警。
什麼是 C2PA 數位內容憑證?
C2PA 標準並不是任何一家科技巨頭(如 Adobe 或 OpenAI)的專有私有技術,而是一個由產業聯盟(Google 也是成員,但原先並未採用)於 2021 年共同制定、維護,並免費開放給全球所有軟體開發者、硬體廠商和社會大眾使用的開放標準。
C2PA 的技術規範都是公開透明的(完全開源),任何人都可以去他們的官方網站自由下載閱讀。更重要的是,該聯盟在 GitHub 上釋出了完整的開源工具包(C2PA Tooling)與 SDK(主要使用 Rust 語言編寫)。它透過在圖片、影片和音訊中嵌入防竄改的加密「內容憑證」,幫助大眾辨識內容來源、創作者身分及是否經過 AI 修改或生成。任何個人或公司都可以自由地把 C2PA 的「寫入」與「驗證」功能整合進自己的應用程式或網站中,完全不需要支付授權費(Royalty-free)。
二、困境:防偽技術紛紛遭到破功
目前這堵數位內容防偽牆(C2PA 與 SynthID)的困境:
- C2PA 的「脫殼漏洞」:
駭客發現 C2PA 憑證的致命弱點:憑證只是掛在檔案頭部。只要透過螢幕截圖、裁剪,或是上傳到會自動壓縮圖檔的社群軟體(如 LINE、X、各大論壇),這張數位身分證就會被抹除所有元數據「洗掉」,防偽功能就自動報廢了。 - SynthID 遭到「頻率干擾」與「AI 重繪」:
強如 SynthID,也被開源社群(如 reverse-SynthID 專案)反向工程,發現其相位模板藏在綠色通道中,開發出頻譜旁路攻擊來破壞它。甚至更暴力的做法是直接將圖丟進 Stable Diffusion 中以低重繪幅度(Denoise 0.1~0.2)重新洗一遍像素,隱形水印便被徹底抹除。
三、 融合:C2PA + SynthID 的「雙層立體聯防」
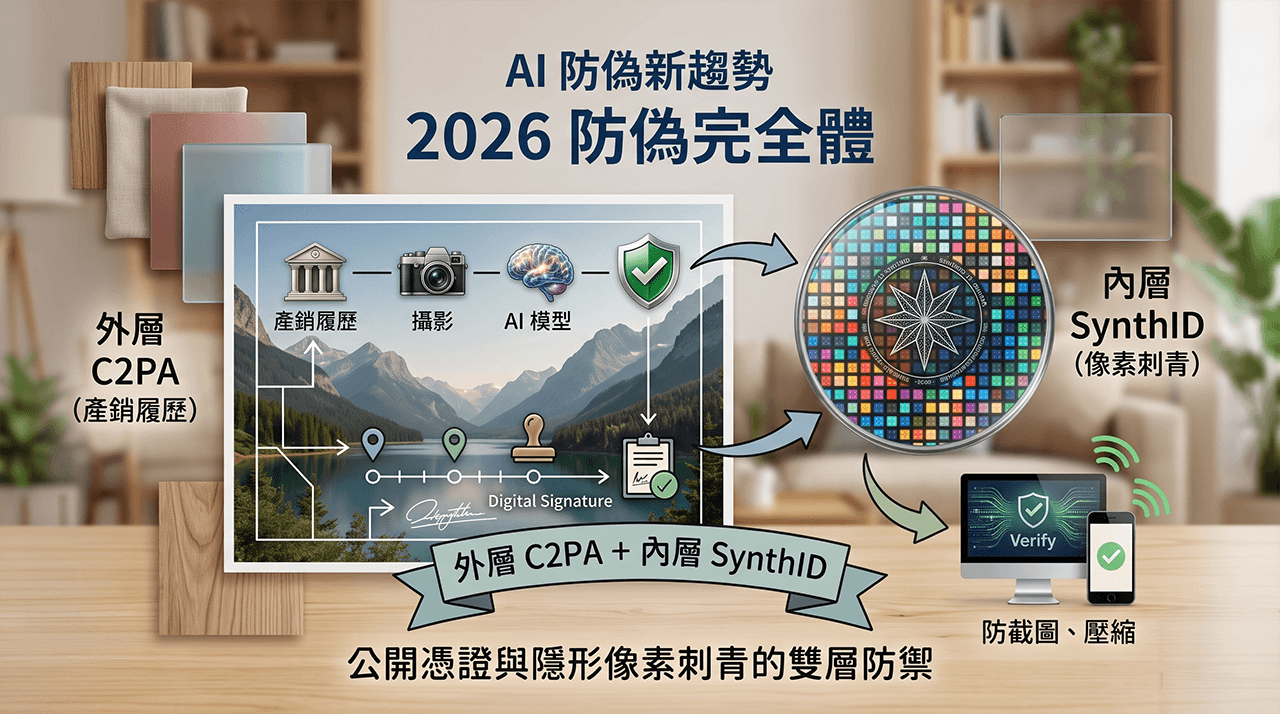
為什麼他們最終走在一起?因為他們發現了「雙層防禦」才是唯一解。面對防偽破功與全球政府(如歐盟 AI 法案)的強大監管壓力,巨頭們在 2026 年 5 月 終於放下門戶之見,從各自為政走向了全面大融合:
2026 防偽完全體 = 外層 C2PA (產銷履歷) + 內層 SynthID (像素刺青)
- OpenAI 倒戈加入 SynthID(2026年5月):
OpenAI 正式宣布與 Google 合作,全面在 ChatGPT 中導入 Google 的 SynthID 技術。圖片生成時,同時打上 C2PA 身分證與 SynthID 像素刺青。「用 C2PA 帶出詳細上下文,用 SynthID 防範截圖洗掉元數據」,兩者互補。 - Google 全面落實 C2PA(2026年5月 Google I/O):
Google 不僅在自家 Gemini、Veo 模型中寫入 C2PA,更將驗證功能直接內建到數十億人使用的生態系(Google 搜尋、Chrome 瀏覽器、Pixel 手機)中。 - 外層防線(C2PA): 負責提供高規格的「身分證」,記錄誰生成的、怎麼修改的。適合正規管道的版權追蹤。
- 內層防線(SynthID): 負責把信號刻進像素的 DNA 裡(即使被 reverse-SynthID 攻擊,後續版本也能更新相位演算法)。當圖片被黑客截圖、壓縮、惡意脫掉 C2PA 殼的時候,底層的隱形水印就是最後一條防線。
四、 現階段的驗證工具與現況
為了讓大眾能夠主動「追蹤數學特徵」,大廠與聯盟也釋出了對應的驗證利器:
- C2PA 官方驗證器: 開放標準網站的「內容憑證」驗證器。任何人只要把圖片、影片或音訊檔案拖曳上傳到這個網站,瀏覽器就會利用公開的密碼學金鑰,直接在本地解析出該檔案的產銷履歷、修改歷史以及是否由 AI 生成。
- OpenAI 驗證入口: 隨 2026 大改版推出的 [openai.com/research/verify] 頁面,可同時檢驗圖片是否含有 OpenAI 簽章,以及是否藏有底層的 SynthID 隱形指紋。
- Apple 採用 Gemini 幫 Siri 換腦:因為蘋果並不是簡單地把Gemini 接進來當第三方 API,是把自己的 Apple Foundation Models 和 Google 的 Gemini 體系做了深度融合。所有透過 Apple Intelligence 處理的照片和生成圖片,都會自動嵌入SynthID 數位浮水印 + C2PA 內容憑證。可參見《WWDC 2026 庫克謝幕之戰》
- 生態系內建(排隊推播中): Google 正逐步將「右鍵/圈選詢問:這是不是 AI 做的?」功能推播至 Chrome/Edge 瀏覽器與搜尋中。
「貓抓老鼠」攻防戰
如今的防偽趨勢是:頂級 AI 廠商正逐步走向「顯性標籤(Star) + 數位憑證(C2PA) + 隱形像素(SynthID)」的三維立體防偽結構。 然而,這套圍牆目前只能約束如 Google、OpenAI、Adobe、NVIDIA、Apple 等正規大廠,對於社群上那些跑在自家電腦的開源模型(如 Stable Diffusion / Flux)黑客來說,這個「聯防圍牆」依然完全管不到他們,這場貓抓老鼠的永恆之戰,依然在暗處激烈上演中。